Владельцы премиальных китайских кроссоверов Li Auto в России начали массово терять доступ к своим машинам стоимостью в миллионы рублей. Как сообщает портал Autonews, из-за дистанционного взлома мастер-аккаунтов автомобили фактически выходят из строя: у них гаснут экраны, отключается климат-контроль, перестают работать интеллектуальные опции безопасности, а в некоторых случаях полностью блокируется запуск двигателя.
Премиальный «китаец» превращается в «кирпич»: хакеры начали блокировать популярный в России кроссовер и требовать выкуп
В России стали массово взламывать кроссоверы Li Auto стоимостью в несколько миллионов рублей.
Unsplash
По данным издания, злоумышленники перехватывают управление главным цифровым профилем, который заменяет физический ключ и управляет фирменным приложением.
Летом 2025 года во время первой волны краж за возврат доступа хакеры просили от 200 до 250 тысяч рублей. Сейчас суммы выкупа снизились до 35–45 тысяч, однако схема приобрела массовый характер.
В частности, сооснователь клуба владельцев Lixiang в РФ и СНГ Александр Рассказов сообщил о 20 подтвержденных эпизодах, отметив, что реальное число жертв кратно выше.
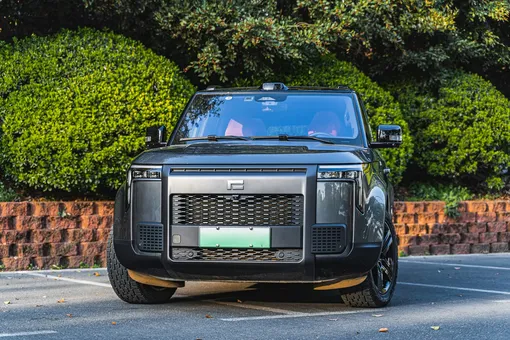
По его словам, преступники выстроили сложную цепь взлома. Как предполагает эксперт, они узнают VIN-номера через утекшие страховые базы и используют физические китайские сим-карты.
«Если раньше надежной защитой считалась регистрация профиля на личный паспорт через eSender — сервис виртуальных номеров для Китая, Гонконга, США, Великобритании и Польши, то теперь хакеры угоняют аккаунты даже у тех, кто исправно оплачивает eSender, используя для этого штатные инструменты Li Auto», — отметил Рассказов.
Продолжение ниже
Видео
Продолжение
Рассматриваются и другие версии: перебор паролей, утечки баз данных внутри Китая или неосторожность самих водителей, которые передают логины и СМС-коды специалистам по русификации и перепрошивке.
Различаются и сами детали инцидентов. Так, например, один из владельцев Lixiang L7 рассказал Autonews, что 28 октября 2026 года при выезде с паркинга у него полностью погасла электронная приборная панель, а после перезагрузки высветился QR-код для активации на китайском языке. Из мобильного приложения машина исчезла.
Другой владелец обнаружил, что кроссовер не реагирует на Bluetooth-ключ. Завести мотор удалось только физическим ключом. Как только машина покинула подземную парковку и поймала интернет, экран заблокировался с требованием активации, а через десять минут водителю позвонил неизвестный с требованием перевести 45 тысяч рублей.
Еще один пострадавший 28 октября заметил, что его выбросило из приложения: в истории eSender обнаружились СМС с запросами на смену номера. Функции его машины пока работают, но номер в профиле уже переписан на чужой, а семейный аккаунт отсоединен.
Обращения в техподдержку eSender и глобальный сервис Li Auto мгновенных результатов не приносят.
Эксперты же заявляют, что китайские инженеры уже разрабатывают новые механизмы верификации. В планах — перевод авторизации с китайских номеров телефонов на электронную почту. Такая миграция уже внедрена на моделях 2026 года.
Новое решение обещают распространить на все автомобили, включая ввезенные по параллельному импорту, хотя летом 2025 года марка блокировала неофициальные машины в РФ. Да и сроки выхода патча пока неизвестны.
Как бы то ни было и дистрибьютор, и эксперты советуют не платить выкуп, так как это не гарантирует разблокировку. Владельцам рекомендуют проверить привязку мастер-аккаунта к личному паспорту, сменить пароль в eSender на уникальный, вовремя оплачивать китайский номер и никому не передавать коды подтверждения, а при внезапном выходе из приложения делать скриншоты.
Тем временем, проблема уязвимости автомобильного софта становится все более глобальной. Недавнее исследование университетов Гётеборга и Чалмерса выявило 413 брешей в цифровой безопасности современных машин, из которых 36,2% приходится на мобильные приложения и интернет-сервисы, а 23,5% затрагивают встроенное ПО и компоненты.
Загружаем