Специалисты по кибербезопасности из DomainTools обнаружили необычайно мощный поток интернет-трафика, который, предположительно, проходил через VPN-туннели в Иране. Активность началась в марте 2026 года, вскоре после начала американских и израильских ударов по стране. Результаты расследования компания опубликовала 9 октября.
Видно со всех уголков сети: исследователи нашли гигантский VPN-туннель. Он идет из Ирана
Для обхода блокировок использовался DNS-туннель. Это очень редкий способ обходить ограничения с серьезными ограничениями по скорости.
Magnific
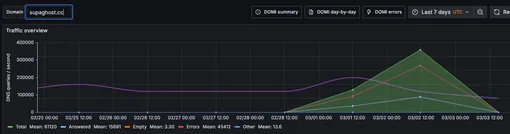
Первым признаком стал резкий рост нагрузки на системы DomainTools. Один домен — supaghost.cc — генерировал до 500 тыс. новых DNS-записей в секунду. За несколько дней исследователи зафиксировали около 40 млрд записей, связанных с ним.
Анализ показал, что большая часть трафика состояла из DNS-записей типа TXT. Обычно их используют для хранения служебной информации, однако через такие записи можно передавать и другие данные. Это позволяет создавать скрытые каналы связи, работающие даже при ограничении обычного интернет-трафика.
Продолжение ниже
Видео
Продолжение
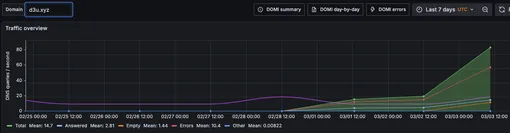
Вскоре похожую активность обнаружили более чем у сотни других доменов, среди которых было необычно много адресов в иранской зоне .ir. Многие из них зарегистрировали еще осенью 2025 года, но активно использовать начали только в марте.
Исследователи допускают, что туннели могли служить для экстренного резервного копирования больших объемов информации за пределы Ирана. Автор отчета предположил, что организаторами могли быть государственные структуры, однако подчеркнул, что доказательств этой версии нет. Содержимое передаваемых данных специалисты не расшифровывали, поэтому их назначение и конечные получатели остаются неизвестными.
DomainTools передала сведения партнерам еще весной, но публично рассказала о находке только сейчас. Компания надеется, что другие исследователи помогут установить происхождение необычного трафика.
Обход ограничений с помощью DNS-туннелей — технология не новая, однако используют ее очень редко. И дело совсем не в низкой эффективности. Напротив, с помощью DNS-туннеля можно обойти даже «белые списки». Это универсальный способ, который работает даже в тех случаях, когда все остальное лежит.
Проблема в другом: это очень заметно и очень медленно. Если передавать большие объемы данных, туннель заметят практически моментально. И при желании легко обрубят. Если же действовать тихо и незаметно, скорость оставит желать лучшего. Не хватит даже на нормальное использование Telegram — текст с горем пополам загрузится, а вот картинки — уже нет.
Так что история с гигантским DNS-туннелем — действительно интересный кейс. Наверняка в будущем мы узнаем, зачем этот обход создавался, какую информацию требовалось передать и чем эта история вообще завершилась.
Загружаем